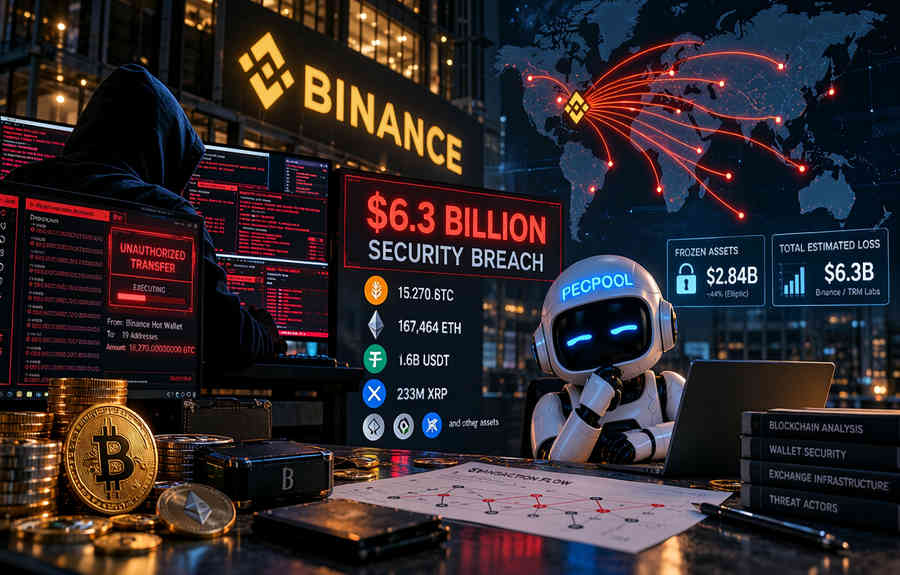
Binance подтвердила крупный инцидент безопасности, затронувший криптовалютные активы примерно на $6,3 млрд. Злоумышленники вывели средства из операционных кошельков биржи сразу в нескольких блокчейнах, включая около 18 270 BTC. Анализ транзакций указывает на возможную компрометацию инфраструктуры авторизации переводов, при этом прямую утечку приватных ключей Binance пока не подтвердила.
Вечером 29 октября с нескольких кошельков Binance в сети XRP Ledger начались необычно крупные переводы.
Примерно с 20:05 UTC пять адресов отправили около 233 млн XRP на один внешний адрес. Вскоре аналогичные операции появились в сетях Bitcoin, Ethereum, Tron и Solana.
Масштаб произошедшего стал очевиден уже в первые минуты.
30 октября Binance оценила последствия инцидента приблизительно в $6,3 млрд. Аналитики TRM Labs рассчитали сумму около $6,36 млрд, а Elliptic — примерно $6,43 млрд.
Большая часть активов была выведена приблизительно за 20 минут, хотя отдельные операции продолжались несколько часов.
Подготовка операции
Исследователи TRM Labs обнаружили следы предварительной активности как минимум за 36 часов до основной атаки.
28 октября адрес, связанный со злоумышленником, получил три небольших перевода через Tornado Cash.
На следующий день была развёрнута и протестирована программа для управления переводами в сети Ethereum.
Примерно через четыре часа после последней проверки тот же код использовался против одного из горячих кошельков Binance.
Сама биржа сообщила, что первоначальная версия расследования связана с возможной компрометацией ноутбука DevOps-инженера.
Предположительно, через него атакующие получили доступ к служебному контейнеру и смогли отправить несанкционированные запросы на вывод активов.
Позднее Binance заявила об обнаружении дополнительных точек проникновения, не раскрывая подробностей.
Использование EIP-7702
Наиболее технически сложная часть операции произошла в сети Ethereum.
Объектом атаки стал горячий кошелёк Binance 14.
Злоумышленник воспользовался механизмом EIP-7702, который позволяет обычному Ethereum-аккаунту делегировать выполнение определённых операций смарт-контракту.
Около 20:20 UTC в сеть была отправлена транзакция с 50 заранее подписанными разрешениями.
Каждое разрешение предназначалось для определённого значения nonce — счётчика транзакций аккаунта.
Использовался диапазон от 18 914 775 до 18 914 824.
Поскольку Binance 14 постоянно обрабатывал переводы, значение nonce менялось. Подготовив набор разрешений, злоумышленник повысил вероятность совпадения одного из них с текущим состоянием кошелька.
В результате сработало разрешение для nonce 18 914 809. Остальные 49 не были применены.
После этого кошелёк получил возможность исполнять код контракта, контролируемого атакующим.
В 20:24:23 UTC через одну транзакцию из Binance 14 были переведены приблизительно 167 464 ETH и 63 вида токенов общей стоимостью около $2,53 млрд, включая более 1,6 млрд USDT.
Делегирование продолжало действовать после этой операции.
По данным Elliptic, злоумышленник использовал полученные полномочия для дальнейшего вывода поступающих средств, а также операций с другим связанным кошельком.
Последний перевод, обнаруженный исследователями в рамках этой схемы, произошёл в 23:56 UTC.
Инфраструктура подписания под подозрением
Binance заявила, что не обнаружила подтверждений утечки приватных ключей.
Тем не менее переводы в нескольких блокчейнах содержали действительные цифровые подписи.
Это обстоятельство позволяет предположить, что злоумышленники могли использовать внутренние сервисы Binance для санкционирования переводов.
TRM Labs считает такую версию соответствующей имеющимся данным.
Однако окончательная причина инцидента пока не установлена. Неизвестно, каким образом атакующие получили все необходимые разрешения и доступ к системе обработки транзакций.
Движение похищенных биткоинов
В 20:20 UTC с горячего кошелька Binance было отправлено около 18 270 BTC, стоимость которых на момент атаки оценивалась примерно в $1,47 млрд.
Затем активы были разделены через последовательность переводов между 19 Bitcoin-адресами.
На многих из них оказалось приблизительно по 1 000 BTC.
Подобная схема распределения, известная как Peel Chain, усложняет последующий анализ движения средств, но не скрывает сами транзакции из публичного блокчейна.
Согласно последнему исследованию Elliptic от 30 октября, эта группа биткоинов ещё не была отправлена в известные криптовалютные сервисы.
В отличие от некоторых токенов, нативный Bitcoin не может быть напрямую заморожен централизованным эмитентом.
Блокировка части украденных средств
После обнаружения инцидента эмитенты стейблкоинов начали блокировать активы на адресах, связанных с атакой.
В операции участвовали Tether, Circle, Ripple и другие компании.
Elliptic подтвердила заморозку примерно $2,84 млрд, или около 44% общей оценки похищенных активов.
Binance сообщила о сумме примерно $3 млрд.
Злоумышленник успел конвертировать часть средств до введения ограничений.
В сети Ethereum около 434 млн USDT были обменены на 160 451 ETH.
В сети Tron приблизительно 234 млн USDT превратились в TRX.
Исследователи также обнаружили операции с Aave, где около $59,9 млн USDT использовались в качестве обеспечения для получения займа примерно в 19 762 ETH.
Часть обменов проходила по существенно менее выгодным ценам, чем рыночные, что указывает на стремление провести операции максимально быстро.
Заморозка средств ограничивает возможности их дальнейшего использования, но не означает автоматического возврата владельцу.
Дополнительные переводы и уточнение размера ущерба
Во время анализа Elliptic обнаружила ещё примерно $169 млн исходящих переводов после приостановки вывода средств.
Эти транзакции направлялись на ранее известные адреса, не связанные с атакующими.
Поэтому исследователи исключили их из суммы хищения. Вероятно, речь шла о внутренних переводах Binance.
Такая проверка необходима, поскольку в момент крупного инцидента биржа может самостоятельно перемещать средства для защиты активов.
Компенсация и проверка резервов
Binance пообещала полностью покрыть ущерб за счёт корпоративных средств и фонда SAFU.
30 октября руководитель биржи Ричард Тенг сообщил о выделении более $6,34 млрд для восстановления пострадавших активов.
Около $5 млрд уже имелось в тех же криптовалютах, которые участвовали в инциденте. Остальная часть приобретается через рынок и внебиржевые сделки.
При этом исследование CoinDesk показало, что некоторые из затронутых кошельков ранее присутствовали в октябрьском отчёте Proof of Reserves как адреса, обеспечивающие клиентские остатки.
По предварительной оценке издания, до пополнения резервов покрытие обязательств по ETH могло временно снизиться примерно до 94%.
Этот расчёт не доказывает окончательную недостачу пользовательских активов. Состояние резервов после компенсации должно быть подтверждено новым отчётом.
Binance рассчитывает возобновить вывод средств к 1 ноября и опубликовать полный обновлённый Proof of Reserves к 2 ноября.
В обновлённом официальном сообщении уточняется, что депозиты продолжают работать, а вывод средств временно приостановлен.
Предполагаемые организаторы
TRM Labs с высокой степенью уверенности связывает атаку с группировкой TraderTraitor, которую относят к хакерским структурам Северной Кореи.
Elliptic также обнаружила пересечения отдельных маршрутов движения средств с адресами из предыдущих предполагаемых северокорейских операций.
Однако окончательной официальной атрибуции пока нет. Binance не объявляла подтверждённые личности организаторов.
Значение инцидента для криптовалютной инфраструктуры
Обнаруженные факты не свидетельствуют о нарушении консенсуса Bitcoin или компрометации алгоритма SHA-256.
Проблема возникла на уровне сервисов хранения активов и выдачи полномочий на проведение переводов.
Этот тип риска актуален не только для криптовалютных бирж, но и для майнинговых пулов, обрабатывающих выплаты участникам.
Надёжность Stratum-серверов сама по себе не обеспечивает безопасность финансовых операций. Для выплат необходимы отдельные механизмы защиты, ограничения полномочий и независимые процедуры подтверждения.
Разделение операционных систем и платёжной инфраструктуры, минимизация остатков на горячих кошельках и контроль разрешений на подписание способны уменьшить последствия подобных атак.
По состоянию на 30 октября Binance ещё не опубликовала окончательный технический отчёт, поэтому полный путь проникновения остаётся неизвестным.
Следующий этап расследования должен установить, каким образом злоумышленники получили действительные разрешения и смогли использовать системы подписания для вывода активов сразу в нескольких блокчейнах.