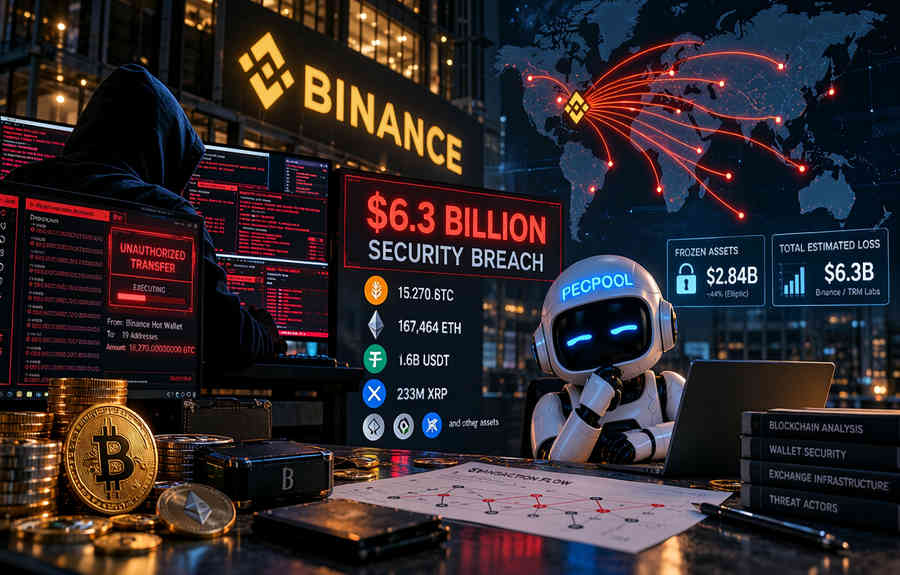
币安确认发生一起影响约 63 亿美元数字资产的严重安全事件。攻击者在短时间内从多个区块链网络转移大量资金,其中包括约 18,270 枚比特币。链上调查发现,攻击过程中涉及以太坊 EIP-7702 钱包授权机制,而币安内部交易签名基础设施可能也遭到利用。
10 月 29 日 20:05 UTC 左右,币安在 XRP Ledger 上的多个钱包开始向外部地址转移大量资产。
短短数分钟内,类似交易出现在其他区块链网络。比特币、以太坊、Tron 和 Solana 等网络的相关钱包相继发生异常转账。
币安于 10 月 30 日确认安全事件,初步估计受影响资产约为 63 亿美元。
TRM Labs 的链上分析给出的金额约为 63.6 亿美元,Elliptic 则估算为 64.3 亿美元。
大部分资金在约 20 分钟内被转走,不过部分转账活动一直持续到数小时后。
攻击开始前已有准备活动
TRM Labs 发现,攻击者至少提前 36 小时开始准备相关操作。
10 月 28 日,一个与攻击有关的地址从 Tornado Cash 收到三笔小额转账。
此后,攻击者部署了用于以太坊钱包操作的程序,并在正式攻击前进行了多次测试。
10 月 29 日约 20:05 UTC,五个币安 XRP Ledger 钱包向同一地址转出约 2.3346 亿枚 XRP。
20:20 UTC 左右,一个币安比特币热钱包转出 18,270 BTC。
几分钟后,Tron 和 Ethereum 网络上的大型资金转移也相继发生。
EIP-7702 授权成为关键环节
调查中最值得关注的技术细节之一,发生在名为 Binance 14 的以太坊热钱包上。
攻击者利用了以太坊的 EIP-7702 功能。
该机制允许普通以太坊账户通过有效签名,将部分执行行为委托给智能合约。
根据调查,攻击者在一笔交易中提交了 50 份事先签署的授权。
这些授权对应不同的交易 nonce,范围从 18,914,775 到 18,914,824。
由于 Binance 14 持续处理大量交易,其 nonce 会不断变化。攻击者准备多个授权值,以确保至少一个能够匹配执行时的实际状态。
最终,nonce 为 18,914,809 的授权成功生效,其余 49 份未被执行。
生效后,攻击者控制的恶意合约能够按照获得的权限转移钱包资产。
20:24:23 UTC 左右,一笔交易从 Binance 14 转出了约 167,464 ETH 和 63 种代币,总价值约 25.3 亿美元,其中包括超过 16 亿 USDT。
这项授权在交易完成后并未立即失效。
Elliptic 发现,攻击者随后继续转移进入该钱包的新资金,并利用其关联权限影响其他账户。最后一笔通过该机制识别出的转账发生于 23:56 UTC。
内部签名系统成为调查重点
币安表示,初步调查指向一名 DevOps 工程师的笔记本电脑可能遭到入侵。
攻击者或许利用这一入口访问内部服务容器,并提交未经授权的提现请求。
币安同时表示,尚未发现钱包私钥直接泄露的证据。
然而,多个区块链网络上的转账均使用了有效签名。
TRM Labs 因此认为,攻击者可能取得了利用币安内部签名基础设施批准交易的能力。
币安随后确认,调查人员还发现了其他可能的入侵点,但完整攻击路径尚未公布。
18,270 枚比特币被分散至 19 个地址
约 18,270 BTC 在 20:20 UTC 左右从币安热钱包转出,按当时市场价格计算,价值约 14.7 亿美元。
资金随后通过一系列交易分散到 19 个比特币地址。
其中多个地址持有约 1,000 BTC。
这种分批转移方式通常被称为 Peel Chain,可以让后续资金追踪变得更加复杂。
不过,比特币交易仍然记录在公开区块链上,因此资金流向并非完全不可追踪。
截至 Elliptic 于 10 月 30 日发布的最新分析,尚未发现这批比特币进入已识别的交易平台或其他服务。
稳定币发行方冻结部分资产
此次事件中,稳定币发行机构的冻结能力发挥了重要作用。
Tether、Circle、Ripple 等机构先后采取限制措施,防止部分被盗代币继续流转。
Elliptic 确认,约 28.4 亿美元的相关资产已经被冻结,占其估算总损失的约 44%。
币安公布的冻结金额约为 30 亿美元。
部分稳定币在冻结之前已被攻击者转换为其他资产。
在以太坊网络上,约 4.34 亿 USDT 通过去中心化交易渠道被兑换成 160,451 ETH。
在 Tron 网络上,约 2.34 亿 USDT 被转换成 TRX。
调查还发现,攻击者在 Aave 中存入约 5,990 万 USDT 作为抵押,并借出接近 19,762 ETH。
这些操作显示,攻击者试图尽快将能够被冻结的代币转换成其他类型的资产。
但资产被冻结并不意味着已经返还给币安。
部分异常转账被排除在损失计算之外
Elliptic 另外发现,币安暂停提现后还有约 1.69 亿美元的资产转出。
这些资金被发送到长期存在、未发现与攻击者有关联的地址。
因此,Elliptic 没有将其计入盗窃金额,并认为它们可能属于币安自身的资产转移。
这一判断说明,在大型安全事件中,必须结合地址归属和交易背景区分盗窃行为与正常的内部资金管理。
客户资产与储备问题
币安承诺使用公司资金及 SAFU 基金承担全部损失。
10 月 30 日,首席执行官 Richard Teng 表示,公司已安排超过 63.4 亿美元用于补充受影响资产,其中约 50 亿美元已经以相关数字资产形式持有。
不过,CoinDesk 对币安 10 月 1 日储备证明的调查发现,部分被盗钱包此前被列入支持客户余额的资产地址。
其初步估算显示,在补充资金之前,ETH 储备覆盖率可能暂时下降至约 94%。
这一估算并不能证明客户最终产生损失,但意味着后续储备证明需要提供更明确的数据。
币安计划于 11 月 1 日前后恢复提现,并在 11 月 2 日发布更新后的完整储备报告。
公司在更新公告中明确指出,存款服务保持正常,提现服务暂时暂停。
攻击者身份仍未最终确认
TRM Labs 高度怀疑此次攻击由与朝鲜有关的 TraderTraitor 组织实施。
Elliptic 也发现部分被盗资金流向与此前疑似朝鲜相关的安全事件存在联系。
但币安尚未正式公布攻击者身份,司法调查也没有给出最终结论。
对数字资产基础设施的影响
现有证据并未表明 Bitcoin 的 SHA-256 算法或区块链共识机制遭到破解。
事件暴露的问题主要集中在交易授权、钱包管理与资金托管系统。
这一风险同样值得矿池运营商关注。
矿池的 Stratum 连接、安全监控与收益结算钱包分别承担不同职能。即使挖矿服务器保持稳定,负责资金转移的系统仍可能存在独立的安全风险。
因此,限制签名权限、隔离财务系统、设置独立审批机制和控制热钱包余额,是大型数字资产运营平台必须重视的环节。
截至 10 月 30 日,攻击者获取有效授权的完整过程仍未查明。币安尚未发布最终技术调查报告。